Sie aktivieren die Speicherintegrität über Windows‑Sicherheit → Gerätesicherheit → Details zur Kernisolierung → Schalter „Speicherintegrität“ einschalten → Neustart. Voraussetzung sind aktivierte CPU‑Virtualisierung, Secure Boot und kompatible, signierte Treiber. Ist der Schalter ausgegraut oder erscheint eine Fehlermeldung, liegt es fast immer an einem veralteten Treiber oder einer deaktivierten UEFI‑Einstellung, die Sie vor dem nächsten Versuch prüfen sollten.
Kurz gesagt:
- Die Aktivierung der Speicherintegrität setzt voraus, dass Hardwarefunktionen wie CPU-Virtualisierung, Secure Boot und signierte Treiber vorhanden sind; sonst bleibt die Funktion ausgegraut.
- Veraltete oder nicht signierte Treiber sowie deaktiviertes UEFI oder Secure Boot blockieren meist die Aktivierung und erfordern systematische Überprüfung und Aktualisierung.
- Nach Aktivierung ist eine systematische Fehlerdiagnose notwendig, um inkompatible Treiber, BIOS-Einstellungen oder UEFI-Blockaden zu identifizieren und zu beheben.
- Bei älterer Hardware kann die erhöhte CPU-Last durch die Prüfung in Software zu Leistungseinbußen führen, weshalb vorher Tests auf einem Zweitsystem sinnvoll sind.
- In Unternehmensnetzwerken lässt sich die Speicherintegrität zentral per Gruppenrichtlinie oder Intune aktivieren oder deaktivieren, wobei UEFI‑Sperren die spätere Abschaltung verhindern.
Inhaltsverzeichnis
- Was ist Speicherintegrität (HVCI) und wie hängt sie mit Kernisolierung und VBS zusammen?
- Welche technischen Voraussetzungen braucht die Aktivierung?
- Speicherintegrität über Windows‑Sicherheit aktivieren: Schritt für Schritt
- Alternative Aktivierungsmethoden für Fortgeschrittene
- Fehlerbehebung: Wie beheben Sie inkompatible Treiber und BIOS‑Blockaden?
- Wie prüfen Sie den Status der Kernisolierung nach der Aktivierung?
- Welche Leistungs- und Kompatibilitätsfolgen hat die aktivierte Speicherintegrität?
- Computery‑Praxischeck: In welcher Reihenfolge lösen Sie Probleme am schnellsten?
- Kurzfazit: Wann ist die Aktivierung sinnvoll?
- Hilfe bei Treiberproblemen: Der PC‑Check von Computery
- Quellen
- FAQ
Was ist Speicherintegrität (HVCI) und wie hängt sie mit Kernisolierung und VBS zusammen?
Speicherintegrität, auch HVCI genannt, ist eine Unterfunktion der Kernisolierung. Sie basiert auf der virtualisierungsbasierten Sicherheit (VBS) und läuft in einer vom Rest des Betriebssystems abgeschotteten Umgebung.
Der Hypervisor erzeugt dabei einen geschützten Speicherbereich, in dem nur digital signierter und vertrauenswürdiger Code laufen darf. Windows prüft jeden Kernel‑Treiber, bevor er geladen wird, gegen diesen isolierten Bereich. Ein Anbieter beschreibt HVCI treffend als einen Wächter in einem verriegelten Wachhäuschen: Der Wächter sitzt getrennt vom Rest des Gebäudes und kann von dort aus nicht manipuliert werden, selbst wenn ein Angreifer bereits im Gebäude ist.
Konkret verhindert das zwei Angriffsarten, die klassische Antivirensoftware oft übersieht: manipulierte Treiber, die sich als legitime Systemkomponenten ausgeben, und Kernel‑Rootkits, die versuchen, sich dauerhaft im Betriebssystemkern einzunisten. Beide Angriffsformen setzen auf Code, der im privilegiertesten Bereich von Windows läuft. Genau dort greift HVCI.
Welche technischen Voraussetzungen braucht die Aktivierung?
Bevor Sie den Schalter umlegen, lohnt sich ein kurzer Check der Hardware. Fehlt eine dieser Voraussetzungen, bleibt die Option entweder ausgegraut oder das System läuft nach der Aktivierung instabil.
- CPU‑Virtualisierung: Intel VT‑x oder AMD‑V muss im UEFI aktiviert sein, nicht nur vom Prozessor unterstützt werden.
- UEFI statt Legacy‑BIOS: Ohne UEFI‑Modus funktioniert Secure Boot nicht, und ohne Secure Boot verweigert Windows die Aktivierung.
- Secure Boot und TPM 2.0: Beide Funktionen müssen im Firmware‑Menü eingeschaltet sein, TPM 2.0 ist zudem Mindestvoraussetzung für Windows 11.
- Signierte, kompatible Treiber: Vor allem ältere Grafik‑, Sound‑ oder Anti‑Cheat‑Treiber bereiten hier häufig Probleme.
Auf kompatibler Hardware aktiviert Windows 11 die Speicherintegrität bei einer Neuinstallation oft automatisch, besonders auf sogenannten Secured‑Core‑PCs. Bei einem Upgrade von Windows 10 oder auf älteren Geräten bleibt der Schalter dagegen meist deaktiviert, bis Sie ihn selbst setzen.
Speicherintegrität über Windows‑Sicherheit aktivieren: Schritt für Schritt
Der einfachste Weg führt über die grafische Oberfläche der Windows‑Sicherheit‑App. Sie brauchen dafür keine Admin‑Konsole, nur ein paar Klicks und etwas Geduld für den Neustart.
- Öffnen Sie Windows‑Sicherheit über die Suche in der Taskleiste oder unter Einstellungen.
- Klicken Sie auf Gerätesicherheit in der linken Navigationsleiste.
- Wählen Sie Details zur Kernisolierung unter dem Abschnitt „Kernisolierung“.
- Bestätigen Sie die Anfrage der Benutzerkontensteuerung (UAC), falls sie erscheint.
- Stellen Sie den Schalter bei Speicherintegrität auf „Ein“.
- Starten Sie den PC neu, wenn Windows Sie dazu auffordert.
Ohne den Neustart bleibt die Änderung wirkungslos. Windows lädt den Hypervisor‑Schutz nur beim Systemstart, eine nachträgliche Aktivierung im laufenden Betrieb gibt es nicht.
Ist der Schalter ausgegraut, deutet das fast immer auf ein inkompatibles Firmware‑Setting oder einen blockierenden Treiber hin. Auf derselben Seite zeigt Windows Ihnen dann direkt an, welche Treiber das Problem verursachen, was den nächsten Schritt deutlich einfacher macht. Details dazu finden Sie im Abschnitt zur Fehlerbehebung weiter unten.
Alternative Aktivierungsmethoden für Fortgeschrittene
Wer mehrere Rechner verwaltet oder die Aktivierung skripten will, muss nicht durch die grafische Oberfläche klicken. Windows bietet dafür drei weitere Wege, jeweils mit eigenen Tücken.
Über die Registry setzen Sie zwei Werte unter HKLMSYSTEMCurrentControlSetControlDeviceGuardScenariosHypervisorEnforcedCodeIntegrity: den Eintrag Enabled auf 1 und optional Locked auf 1, um die UEFI‑Sperre zu erzwingen. Zusätzlich benötigen Sie EnableVirtualizationBasedSecurity auf 1 unter dem übergeordneten DeviceGuard‑Schlüssel.
Per PowerShell geht das mit einem einzeiligen Befehl:
Set-ItemProperty -Path "HKLM:SYSTEMCurrentControlSetControlDeviceGuardScenariosHypervisorEnforcedCodeIntegrity" -Name "Enabled" -Value 1
Auch hier gilt: ohne Neustart bleibt die Änderung inaktiv.
- In der Gruppenrichtlinie finden Sie die Option unter Computerkonfiguration → Administrative Vorlagen → System → Geräte‑Guard → „Virtualisierungsbasierte Sicherheit aktivieren“.
- Die Auswahl „Mit UEFI‑Sperre aktiviert“ verhindert, dass die Funktion später per Fernzugriff oder Skript wieder deaktiviert wird.
- In Unternehmensumgebungen lässt sich HVCI außerdem über Intune per Konfigurationsprofil oder CSP‑Richtlinie zentral ausrollen.
Fehlerbehebung: Wie beheben Sie inkompatible Treiber und BIOS‑Blockaden?
Die häufigste Hürde bei der Aktivierung sind inkompatible oder veraltete Treiber, die in den meisten Fällen die Aktivierung blockieren. Windows zeigt in „Details zur Kernisolierung“ eine Liste der betroffenen Treiberdateien an, meist als INF‑Dateinamen.
Profi‑Tipp: Notieren Sie sich die angezeigten INF‑Dateinamen genau und durchsuchen Sie den Ordner %windir%inf danach. So identifizieren Sie den blockierenden Treiber meist schneller, als wenn Sie nur die Fehlermeldung lesen.
Gehen Sie systematisch vor, statt Treiber wahllos zu löschen:
- Suchen Sie gezielt auf der Herstellerseite nach einer signierten, aktuellen Treiberversion, statt den Treiber blind zu deinstallieren.
- Prüfen Sie über den Geräte‑Manager, ob der Treiber überhaupt digital signiert ist.
- Deinstallieren Sie den Treiber nur, wenn keine aktualisierte Version verfügbar ist, und lassen Sie Windows danach einen Standardtreiber laden.
- Kontrollieren Sie im UEFI‑Setup, ob Virtualisierung und Secure Boot aktiv sind, und prüfen Sie den TPM‑Status im Sicherheitsmenü der Firmware.
Erstellen Sie vor größeren Änderungen unbedingt einen Wiederherstellungspunkt. Sollte das System nach der Aktivierung nicht mehr starten, kommen Sie darüber ohne Neuinstallation wieder zurück.
Wie prüfen Sie den Status der Kernisolierung nach der Aktivierung?
Der schnellste Check läuft über msinfo32: Öffnen Sie die Systeminformationen und suchen Sie unter „Sicherheit auf Gerätebasis“ nach dem Eintrag „Speicherintegrität“. Steht dort „Ein“, ist HVCI aktiv geladen.
Alternativ liefert die Windows‑Sicherheit selbst denselben Status direkt in „Details zur Kernisolierung“. Für tiefere Diagnosen hilft ein Blick auf:
- Den Registry‑Schlüssel
HKLMSYSTEMCurrentControlSetControlCIState, dessen Wert Rückschlüsse auf den aktiven Codeintegritäts‑Modus zulässt. - Die Datei
setupact.log, die bei Bootproblemen Hinweise auf gescheiterte HVCI‑Initialisierungen liefert. - Eine WMI‑Abfrage über
Win32_DeviceGuard, mit der sich der Status auch skriptbasiert auslesen lässt.
Welche Leistungs- und Kompatibilitätsfolgen hat die aktivierte Speicherintegrität?
Auf modernen Prozessoren mit nativer Virtualisierungsunterstützung fällt die zusätzliche Last kaum auf. Ältere CPUs ohne diese Hardwarefunktionen müssen Teile der Prüfung per Software emulieren, was die CPU‑Auslastung messbar erhöhen kann, besonders bei treiberintensiven Anwendungen wie Virtualisierungssoftware oder älteren Spielen.
Merken Sie deutliche Einbrüche, etwa bei einem alten Gaming‑Rechner, deaktivieren Sie die Funktion über denselben Schalter wieder und starten neu. Bei kritischen Arbeitslasten, etwa Videoschnitt oder Serverbetrieb, testen Sie die Aktivierung vorher auf einem Zweitsystem.
Computery‑Praxischeck: In welcher Reihenfolge lösen Sie Probleme am schnellsten?
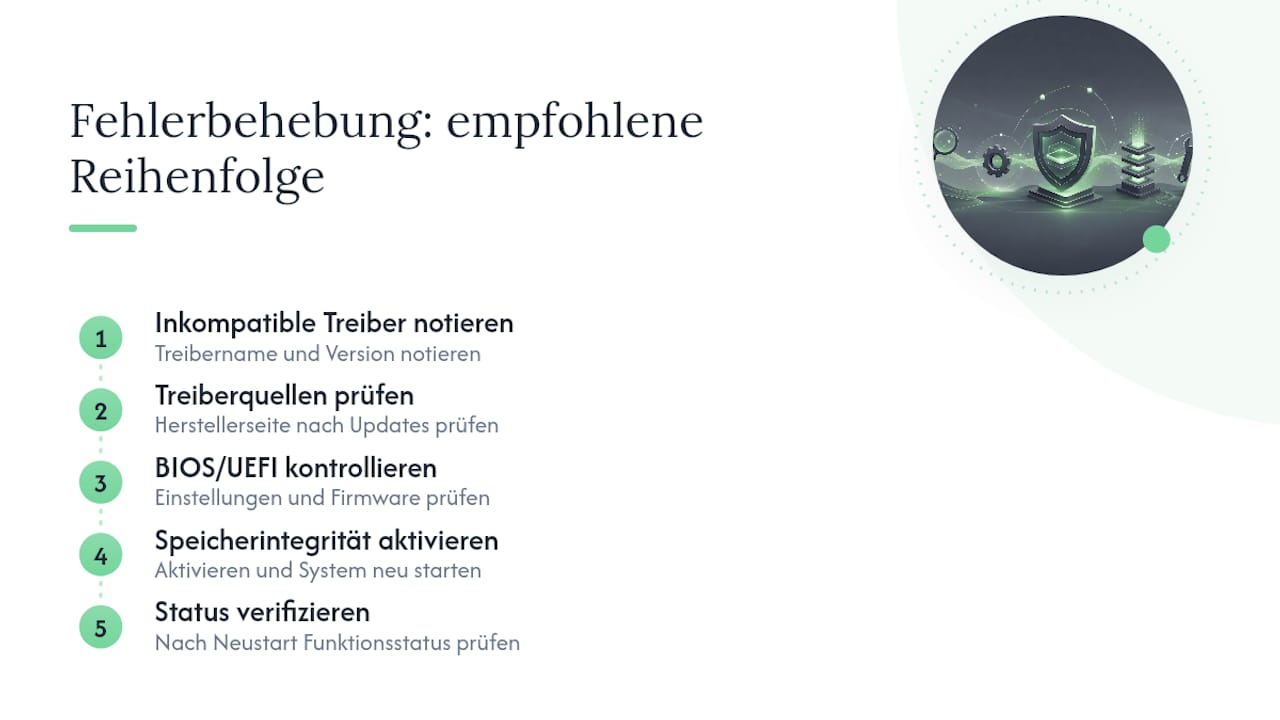
Aus der Praxis bei Computery hat sich eine feste Reihenfolge bewährt: Zuerst die Liste inkompatibler Treiber notieren, dann deren Quellen auf der Herstellerseite prüfen, anschließend BIOS und UEFI kontrollieren, erst danach aktivieren und neu starten, zum Schluss den Status verifizieren.
Bleiben Probleme hartnäckig, helfen ein Treiber‑Rollback, der direkte Kontakt zum Hardware‑Hersteller oder im Zweifel eine saubere Neuinstallation von Windows 11.
Kurzfazit: Wann ist die Aktivierung sinnvoll?
Auf aktueller Hardware mit Secure Boot und TPM 2.0 spricht praktisch nichts gegen die Aktivierung. Bei älteren Systemen wägen Sie ab und prüfen zuerst die Treiberkompatibilität, bevor Sie den Schalter umlegen.
— Thomas
Hilfe bei Treiberproblemen: Der PC‑Check von Computery
Nicht jeder inkompatible Treiber lässt sich mit einer einfachen Google‑Suche identifizieren, gerade bei älteren Laptops mit herstellerspezifischer Firmware wird die Fehlersuche schnell mühsam. Ein spezialisierter PC-Check kann das System gezielt untersuchen, blockierende Treiber und UEFI-Fehlkonfigurationen finden und aufzeigen, welche Schritte zur Aktivierung der Speicherintegrität nötig sind, sodass Sie nicht selbst in Foren und Fehlermeldungen recherchieren müssen.
Der Service eignet sich sowohl für Einzelfälle, bei denen der Schalter einfach ausgegraut bleibt, als auch für ältere Systeme, bei denen Sie vorab wissen wollen, ob sich die Aktivierung überhaupt lohnt. Auf der Landingpage zur PC‑Diagnose finden Sie die Details zum Ablauf und können direkt einen Check anfragen.
Quellen
Die technischen Angaben in diesem Artikel stützen sich auf offizielle Microsoft‑Dokumentation und ergänzende Praxisanleitungen.
FAQ
Soll man die Speicherintegrität aktivieren?
Ja, auf Systemen mit moderner Hardware ist die Aktivierung empfehlenswert, weil sie Kernel‑Angriffe wie manipulierte Treiber deutlich erschwert. Voraussetzung ist, dass alle Treiber kompatibel und signiert sind, sonst drohen Instabilitäten oder ein blockierter Neustart.
Ist die Kernisolierung in Windows sinnvoll?
Die Kernisolierung schützt den empfindlichsten Teil von Windows durch eine vom Hypervisor abgeschottete Umgebung. Für die meisten Nutzer mit aktueller Hardware überwiegt der Sicherheitsgewinn den geringen Leistungsaufwand deutlich.
Was bedeutet die Meldung „Die Speicherintegrität ist deaktiviert, Ihr Gerät ist möglicherweise gefährdet“?
Diese Meldung erscheint, wenn die Funktion in Windows‑Sicherheit ausgeschaltet ist, meist weil ein inkompatibler Treiber die Aktivierung verhindert hat. Prüfen Sie unter „Details zur Kernisolierung“, welche Treiberdatei genannt wird, und aktualisieren Sie diese, bevor Sie den Schalter erneut umlegen.
Was ist die Speicherintegrität bei Windows?
Speicherintegrität, auch HVCI genannt, ist eine Funktion der Kernisolierung, die Kernel‑Code in einer virtualisierten, isolierten Umgebung prüft. Nur digital signierter, vertrauenswürdiger Code darf dort laufen, was das Einschleusen von Rootkits und manipulierten Treibern deutlich erschwert.
Kann man die Kernisolierung wieder deaktivieren?
Ja, über denselben Schalter in „Details zur Kernisolierung“ lässt sich die Speicherintegrität jederzeit wieder ausschalten, sofern die UEFI‑Sperre nicht aktiviert wurde. War die Option „Mit UEFI‑Sperre aktiviert“ per Gruppenrichtlinie gesetzt, ist eine Deaktivierung ohne Anpassung der Richtlinie nicht mehr möglich.