Ja, Pi-hole läuft zuverlässig auf einem Raspberry Pi und lässt sich über die Fritz!Box als lokaler DNS-Server im gesamten Heimnetz verteilen. Empfohlen wird eine feste Zuweisung per DHCP-Reservierung, das Eintragen der Pi-hole-IP unter „Lokaler DNS-Server“ in der Fritz!Box sowie eine passende IPv6-Konfiguration über DNSv6 und ULA-Adresse. So blockiert Pi-hole Werbung und Tracker für jedes Gerät im Netzwerk, ohne dass Sie dafür einzelne Apps installieren müssen. Informationen zum digitalen Fußabdruck und wie Google Ihre Daten erfasst, finden Sie in unserem Partnerartikel zum digitalen Fußabdruck prüfen.
Kurz gesagt:
- Eine DHCP-Reservierung in der Fritz!Box ist zwingend erforderlich, um eine stabile Verbindung zwischen Pi-hole und dem Netzwerk sicherzustellen.
- Für IPv6 muss RFC 5006 aktiviert werden, damit IPv6-fähige Geräte den DNS-Filter durch Pi-hole vollständig nutzen können.
- Der Zugriff auf den Pi-hole-Server sollte auf das lokale Netzwerk beschränkt werden, um Sicherheitsrisiken durch offene DNS-Resolver zu vermeiden.
- Bei der Einrichtung sind Port 53, 80 und 443 frei zu halten, um eine reibungslose Funktion des Webinterfaces und DNS-Services zu gewährleisten.
- Die Fritz!Box sollte die Pi-hole-IP als DNS-Server an die Clients verteilen, entweder per DHCP oder statisch, um eine effiziente DNS-Filterung im ganzen Heimnetz zu garantieren.
Inhaltsverzeichnis
- Was Sie für die Einrichtung brauchen
- Raspberry Pi ohne Monitor vorbereiten
- Pi-hole installieren: Schritt für Schritt
- Fritz!Box als DNS-Verteiler einrichten
- Pi-hole absichern: Zugriff, Firewall und offene Resolver
- DNS-Funktion testen und Fehler eingrenzen
- Pi-hole dauerhaft warten und aktuell halten
- Typische Stolperfallen aus der Praxis
- Was beim Pi-hole-Einsatz oft überschätzt wird
- Wann Computery.de bei Ihrem Heimnetz weiterhilft
- Quellen
- FAQ
Was Sie für die Einrichtung brauchen
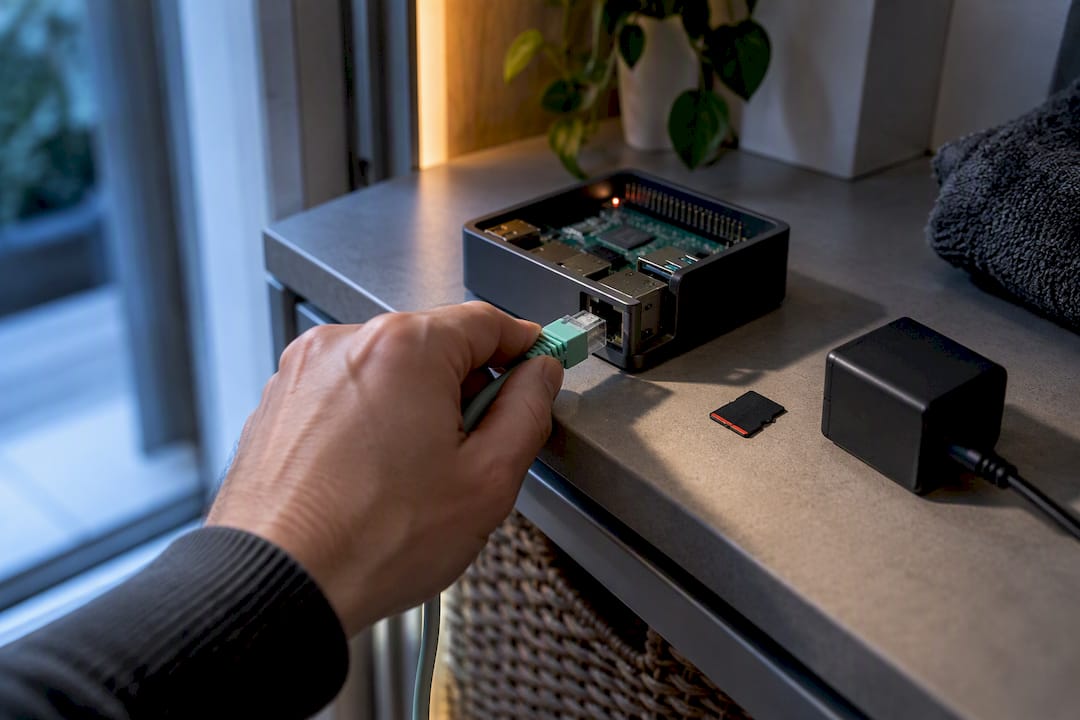
Für den Betrieb von Pi-hole reicht bereits ein Raspberry Pi 3 oder 4 mit mindestens 1 GB Arbeitsspeicher. Eine microSD-Karte mit ausreichender Kapazität, ein passendes Netzteil und ein Ethernet-Kabel gehören ebenfalls zur Grundausstattung, auch wenn WLAN grundsätzlich funktioniert.
Eine feste IP-Adresse ist für Pi-hole zwingend, sonst verliert die Fritz!Box irgendwann den Kontakt zum DNS-Server. Statt die IP direkt am Pi einzustellen, empfiehlt sich eine DHCP-Reservierung in der Fritz!Box. Das vermeidet IP-Konflikte und bleibt flexibel, falls der Pi später in ein anderes Netzwerk wandert.
Pi-hole benötigt zudem einige Ports, die vorher nicht belegt sein dürfen: Port 53 für DNS-Anfragen, optional 67 für DHCP und 80 sowie 443 für das Webinterface. Läuft bereits ein anderer Webserver auf Port 80, weicht Pi-hole automatisch auf 8080 aus.
- Raspberry Pi 3 oder 4, Netzteil, microSD-Karte ab 8 GB, Ethernet-Kabel
- DHCP-Reservierung in der Fritz!Box statt statischer IP am Pi
- Freie Ports 53, 80 und 443 sowie ein Backup-Plan für die Konfiguration
Raspberry Pi ohne Monitor vorbereiten
Sie brauchen für die Einrichtung keinen Bildschirm und keine Tastatur am Pi. Der Raspberry Pi Imager erlaubt eine vollständige Headless-Vorkonfiguration: WLAN-Zugangsdaten, Hostname und SSH-Zugriff lassen sich vor dem ersten Start festlegen.
- Raspberry Pi Imager auf einem anderen Rechner installieren und die microSD-Karte einlegen.
- Im Imager unter den erweiterten Einstellungen (Zahnrad-Symbol) SSH aktivieren, Benutzername und Passwort festlegen sowie WLAN-Daten eintragen.
- Image schreiben, Karte in den Pi einlegen und den Pi mit Strom versorgen.
- Nach etwa einer Minute per SSH verbinden, zum Beispiel mit „ssh benutzername@hostname.local“ von einem anderen Rechner im selben Netz aus.
- System aktualisieren mit „sudo apt update && sudo apt full-upgrade -y“, bevor die Pi-hole-Installation startet.
Profi-Tipp: Vergeben Sie einen eindeutigen Hostnamen wie „piholepi“ im Imager, dann finden Sie das Gerät später in der Fritz!Box-Geräteliste sofort wieder.
Ein eigener Benutzername statt des Standardkontos „pi“ erschwert automatisierte Angriffe zusätzlich. Wer öfter aus dem Heimnetz heraus zugreift, kann später einen SSH-Schlüssel statt eines Passworts einrichten, das ist sicherer, aber für den Einstieg nicht notwendig.
Pi-hole installieren: Schritt für Schritt
Für die eigentliche Installation gibt es zwei gängige Wege. Der One-step-Installer von Pi-hole ist der schnellste: ein einzelner Befehl lädt das Skript herunter und führt durch die Einrichtung.
- Verbindung per SSH zum Raspberry Pi aufbauen.
- Befehl ausführen: „curl -sSL https://install.pi-hole.net | bash“.
- Vor der Ausführung lohnt ein Blick in das Skript, etwa mit „curl -sSL https://install.pi-hole.net | less“, um zu sehen, was tatsächlich installiert wird.
- Im Installationsdialog den bevorzugten Upstream-DNS-Anbieter wählen, etwa Cloudflare oder Quad9.
- Blocklisten bestätigen und die Installation abschließen lassen.
- Am Ende zeigt das Setup die Webinterface-Adresse und ein automatisch generiertes Passwort an, das Sie sich notieren sollten.
Wer lieber containerisiert arbeitet, kann Pi-hole auch über Docker betreiben. Das bietet sich an, wenn ohnehin schon andere Container laufen oder Updates isoliert bleiben sollen, bringt aber zusätzlichen Konfigurationsaufwand mit Netzwerk-Modi und Volumes mit sich.
Nach der Installation stehen ein paar Entscheidungen an:
- Upstream-DNS-Anbieter festlegen, zum Beispiel Cloudflare (1.1.1.1) oder Quad9 (9.9.9.9)
- Webinterface unter „http://pi.hole/admin“ oder der IP-Adresse des Pi erreichbar machen
- Statische Zuweisung der Pi-hole-IP per DHCP-Reservierung in der Fritz!Box bestätigen
Direkt nach der Installation lohnt ein kurzer Test. Ein „dig google.com @“ vom Client aus zeigt, ob DNS-Anfragen tatsächlich über den Pi-hole laufen. Öffnen Sie zusätzlich das Dashboard im Browser: Erscheinen dort erste Abfragen, funktioniert die Grundinstallation.
Fritz!Box als DNS-Verteiler einrichten
Damit alle Geräte im Netz den Pi-hole automatisch nutzen, muss die Fritz!Box die entsprechende IP-Adresse an ihre Clients weitergeben. Die Pi-hole-Dokumentation für Fritz!Box-Router beschreibt den Weg über „Heimnetz > Netzwerk > Netzwerkeinstellungen“.
- Für IPv4 die Pi-hole-Adresse als „Lokaler DNS-Server“ eintragen, damit per DHCP versorgte Geräte automatisch darauf zugreifen.
- Für IPv6 zusätzlich die ULA-Adresse des Pi-hole als lokalen DNSv6-Server hinterlegen und die Option „DNSv6-Server auch über Router Advertisement bekanntgeben (RFC 5006)“ aktivieren, sonst umgehen IPv6-fähige Geräte den Filter komplett.
- Die AVM Knowledge Base weist darauf hin, dass Geräte nach dieser Änderung „fritz.box“ nicht mehr direkt über den Namen erreichen, das ist normal und kein Fehler.
- Die Verteilung per DHCP über die Fritz!Box liefert pro Gerät saubere Statistiken im Pi-hole-Dashboard, während Pi-hole nur als Upstream der Fritz!Box zu setzen alle Anfragen unter einer einzigen Adresse zusammenfasst.
Der Unterschied zwischen beiden Varianten ist in der Praxis erheblich. Wird Pi-hole nur als Upstream-DNS der Fritz!Box eingetragen, sieht das Dashboard nur eine einzige Quelle, die Fritz!Box selbst, und Sie verlieren die Client-Aufschlüsselung. Erst die DHCP-Verteilung zeigt, welches Gerät wie viele Anfragen stellt und was dort blockiert wird.
Für das Gastnetz gilt: Die Fritz!Box behandelt es getrennt vom Hauptnetz, sodass Gäste standardmäßig nicht automatisch über Pi-hole laufen, es sei denn, Sie tragen die DNS-Einstellung auch dort explizit ein.
Pi-hole absichern: Zugriff, Firewall und offene Resolver
Ein unsicher konfigurierter Pi-hole kann zum Sicherheitsrisiko werden. Die Standardeinstellung „Permit all origins“ akzeptiert Anfragen aus jedem Netz, auch aus dem Internet, wenn die Portweiterleitung offen ist.
- Zugriff in den Pi-hole-Einstellungen auf das lokale Subnetz beschränken, statt „Permit all origins“ zu erlauben.
- In der Fritz!Box keine Portweiterleitung für Port 53 einrichten, damit der DNS-Dienst von außen unerreichbar bleibt.
- Firewall-Regeln mit iptables oder ufw setzen, die eingehende DNS-Anfragen nur aus dem eigenen Subnetz zulassen, wie in der Pi-hole-Dokumentation beispielhaft gezeigt.
- Über Zugriffsprofile in der Fritz!Box lässt sich zusätzlich steuern, welche Geräte überhaupt DNS-Anfragen stellen dürfen.
Ein offen erreichbarer DNS-Resolver kann für DNS-Amplification-Angriffe missbraucht werden, bei denen Dritte über den eigenen Server Anfragen an fremde Ziele weiterleiten lassen. Wer den Zugriff von Anfang an auf das lokale Netz begrenzt, umgeht dieses Risiko komplett.
DNS-Funktion testen und Fehler eingrenzen
Nach der Einrichtung folgt der Praxistest. Ein einfacher „nslookup“ oder „dig“ gegen die Pi-hole-IP zeigt sofort, ob Anfragen ankommen und beantwortet werden.
- Von einem Client aus „nslookup pi.hole“ oder „dig doubleclick.net @“ ausführen und die Antwort prüfen.
- Im Dashboard unter „Query Log“ kontrollieren, ob die Anfrage des Testgeräts tatsächlich erscheint.
- Die Kennzahlen „Blocked Domains“ und die Client-Aufschlüsselung im Dashboard geben Aufschluss darüber, ob wirklich alle Geräte über Pi-hole laufen.
- Bei Geräten, die trotz korrekter Fritz!Box-Einstellung nicht filtern, meist eine feste DNS-Adresse direkt im Gerät prüfen, zum Beispiel bei Smart-TVs oder manchen Smartphones.
- Bei IPv6-Geräten kontrollieren, ob RFC 5006 aktiv ist, sonst wird der IPv6-DNS-Filter schlicht umgangen.
Typische Fehlerquellen sind DNS-Loops durch falsch gesetzte Upstream-Server, Portkonflikte mit anderen lokalen Diensten auf Port 53 sowie Geräte, die eine eigene DNS-Adresse fest eingestellt haben und die Fritz!Box-Vorgabe ignorieren.
Pi-hole dauerhaft warten und aktuell halten
Ein einmal eingerichteter Pi-hole braucht wenig, aber regelmäßige Pflege. Updates laufen über einen einzigen Befehl, Kontrolle und Backups sollten trotzdem zur Routine werden.
- Updates mit „pihole -up“ einspielen und bei größeren Versionssprüngen die Release-Notes lesen, etwa beim Wechsel von Version 5 auf Version 6.
- Konfiguration regelmäßig sichern, insbesondere die Datei „gravity.db“ und das Verzeichnis „/etc/pihole“, damit eine Wiederherstellung nach einem SD-Kartenausfall schnell geht.
- Logs und Speicherbedarf im Blick behalten, denn die Datenbank wächst mit der Zeit, besonders bei vielen Geräten im Netz.
- Ein monatlicher Blick ins Dashboard reicht meist aus, um Auffälligkeiten wie plötzlich steigende Anfragen frühzeitig zu erkennen.
Typische Stolperfallen aus der Praxis
In der Praxis scheitert die Einrichtung selten an Pi-hole selbst, sondern an der Fritz!Box-Konfiguration oder an einzelnen Geräten mit eigener DNS-Einstellung. Eine DHCP-Reservierung statt einer statischen IP direkt am Pi erspart Ihnen spätere Adresskonflikte, wenn Sie das Gerät einmal umziehen oder neu aufsetzen.
Bei Fritz!Box-Problemen hilft oft ein Neustart des Routers nach der DNS-Änderung, da manche Einstellungen erst nach einem Reboot vollständig greifen. Sollte danach gar nichts mehr funktionieren, ist ein kontrollierter Router-Reset die letzte Option, bevor Sie die Konfiguration erneut aufbauen.
Docker lohnt sich vor allem, wenn bereits andere Container-Dienste laufen oder Updates getrennt vom restlichen System bleiben sollen. Für die reine Pi-hole-Nutzung auf einem eigenen Raspberry Pi ist die klassische Installation meist der direktere Weg. Wer sein Heimnetz insgesamt sauberer strukturieren will, findet dazu ergänzende Hinweise in unserem Ratgeber zum Heimnetzwerk.
Was beim Pi-hole-Einsatz oft überschätzt wird
Viele Anleitungen tun so, als sei die Installation von Pi-hole der schwierige Teil. Tatsächlich ist der One-step-Installer in wenigen Minuten durchgelaufen, die eigentliche Arbeit steckt in der Fritz!Box-Konfiguration und in der Absicherung gegen offene Zugriffe von außen.
Unterschätzt wird oft die IPv6-Seite. Wer nur die IPv4-Einstellung vornimmt, wundert sich später, warum manche Geräte trotzdem noch Werbung sehen, während RFC 5006 schlicht nicht aktiviert wurde. Ebenso wird die Zugriffsbeschränkung auf das lokale Subnetz gerne übersprungen, weil sie in vielen Tutorials als optionaler Schritt am Ende steht statt als Teil der Grundinstallation.
Mein Rat: Sicherheit und IPv6-Konfiguration gehören von Anfang an in den Einrichtungsprozess, nicht als Nachtrag. Ein Pi-hole, der nur die Hälfte des Netzwerkverkehrs filtert oder theoretisch offen erreichbar ist, bringt am Ende wenig gegenüber dem Aufwand, der in die Einrichtung geflossen ist.
— Thomas
Wann Computery.de bei Ihrem Heimnetz weiterhilft
Nicht jede Netzwerkkonfiguration verläuft nach Plan, gerade wenn mehrere Geräte, VPNs oder ältere Router zusammenkommen. Es gibt praxisnahe Anleitungen für genau solche Fälle, von der PC-Optimierung bis zur Fehlersuche im Heimnetz.
- Individuelle Netzwerkprobleme lassen sich oft mit gezielter Fehleranalyse lösen statt mit Ausprobieren.
- Wer nach der Pi-hole-Einrichtung auf ungewöhnliches Verhalten des Rechners stößt, findet Unterstützung bei der PC-Check und Schadenanalyse.
Quellen
FAQ
Kann ich den Raspberry Pi zusätzlich als Heimserver nutzen?
Ja, ein Raspberry Pi kann parallel zu Pi-hole weitere Aufgaben übernehmen, etwa als Dateiserver oder für kleine Automatisierungen, solange Arbeitsspeicher und Rechenleistung ausreichen. Bei stark ausgelasteten Zusatzdiensten empfiehlt sich ein separates Gerät, damit die DNS-Antwortzeiten nicht leiden.
Wie richte ich Pi-hole grundsätzlich ein?
Pi-hole wird über den One-step-Installer mit einem einzigen Befehl auf dem Raspberry Pi installiert und anschließend über das Webinterface konfiguriert. Danach muss die Fritz!Box die Pi-hole-Adresse als lokalen DNS-Server kennen, damit alle Geräte im Netz automatisch gefiltert werden.
Was braucht man, um Pi-hole zu Hause zu betreiben?
Notwendig sind ein Raspberry Pi mit Netzteil, eine microSD-Karte, ein Ethernet-Kabel und Zugriff auf die Konfigurationsoberfläche der Fritz!Box. Eine DHCP-Reservierung für den Pi ist ebenfalls sinnvoll, damit die IP-Adresse stabil bleibt.
Wie stelle ich Pi-hole in der Fritz!Box ein?
Die Pi-hole-IP wird unter „Heimnetz > Netzwerk > Netzwerkeinstellungen“ als lokaler DNS-Server eingetragen, für IPv4 direkt und für IPv6 über die ULA-Adresse mit aktivierter RFC-5006-Option. Nach dem Speichern verteilt die Fritz!Box die Adresse automatisch an alle Geräte im Netz.
Welche Sicherheitsrisiken gibt es bei Pi-hole?
Ein falsch konfigurierter Pi-hole kann als offener DNS-Resolver von außen erreichbar sein und für DNS-Amplification-Angriffe missbraucht werden. Eine Beschränkung auf das lokale Subnetz und der Verzicht auf eine Portweiterleitung für Port 53 verhindern dieses Risiko zuverlässig.