Ja, Sie sollten DNS over HTTPS aktivieren, wenn Ihnen Privatsphäre im eigenen Netzwerk wichtig ist. DoH verschlüsselt Ihre DNS-Anfragen und verhindert damit Mitlesen durch Dritte im Übertragungsweg. Wichtig dabei: Eine Aktivierung im Browser schützt nur diesen Browser, nicht das gesamte System. Wer alle Anwendungen absichern will, braucht zusätzlich eine systemweite Konfiguration, wie sie die folgenden Abschnitte Schritt für Schritt zeigen.
Kurz gesagt:
- Bei der systemweiten Konfiguration von DNS over HTTPS unter Windows, macOS und Linux liegt der Fokus auf der Absicherung aller Anwendungen, nicht nur des Browsers.
- Der geeignete DoH-Resolver sollte auf geringes Logging, die Jurisdiktion und Unterstützung für DNS over TLS prüfen, wobei Quad9 einen Datenschutz-orientierten Anbieter darstellt.
- Nach der Aktivierung ist es wichtig, den Status zu prüfen, um sicherzustellen, dass DoH dauerhaft aktiv bleibt, da Sicherheitssoftware und Netzwerkeinstellungen dies beeinflussen können.
- In Firmennetzwerken oder bei alten Routern können Einschränkungen auftreten, die eine Fehlersuche mit systematischen Checks notwendig machen, bevor man weiter experimentiert.
- DoH schützt nur die Übertragung der DNS-Anfragen, nicht die Sichtbarkeit beim Resolver selbst, weshalb die Wahl des Anbieters und die Netzwerkrichtlinien die Privatsphäre stark beeinflussen.
Inhaltsverzeichnis
- DNS over HTTPS aktivieren in Firefox, Chrome und Edge
- Systemweite Konfiguration unter Windows, macOS und Linux
- Den richtigen DoH-Resolver wählen
- Fehlerbehebung nach der Aktivierung
- Was DoH schützt und wo die Grenzen liegen
- Warum diese Anleitung auf echter Praxiserfahrung beruht
- Meine Einschätzung zu DNS over HTTPS
- Wenn die Konfiguration zu kompliziert wird
- Quellen
- FAQ
DNS over HTTPS aktivieren in Firefox, Chrome und Edge
Traditionelles DNS schickt Anfragen unverschlüsselt durchs Netz. Jeder im Übertragungsweg, vom Café-WLAN bis zum Internetanbieter, kann mitlesen, welche Seiten Sie ansteuern. DNS over HTTPS verpackt dieselbe Anfrage in eine verschlüsselte HTTPS-Verbindung. Damit sieht niemand außer Ihnen und dem gewählten Resolver, welche Domain Sie aufrufen.
In Firefox öffnen Sie Einstellungen → Allgemein → Netzwerkeinstellungen → Einstellungen und suchen dort den Bereich „DNS über HTTPS aktivieren“. Mozilla unterscheidet dabei mehrere Schutzstufen: „Aus“, „Standardschutz“, „Erhöhter Schutz“ und „Immer aktiv“. Im Standardschutz nutzt Firefox DoH nur, wenn keine Konflikte mit vorhandenen Netzwerkeinstellungen wie Kindersicherungen oder VPN-Profilen bestehen. Bei „Immer aktiv“ wird DoH erzwungen, selbst wenn das lokale Netzwerk eigentlich andere Vorgaben macht.
Vor jeder Aktivierung führt Firefox automatische Funktionstests durch, sogenannte Heuristik- oder Canary-Checks. Schlägt so ein Test fehl, etwa weil eine Unternehmens-Firewall das blockiert, schaltet Firefox DoH für die Sitzung automatisch wieder ab und greift auf das im System konfigurierte DNS zurück, wie Mozilla in seiner Dokumentation beschreibt. Genau das erklärt, warum DoH bei manchen Nutzern trotz Aktivierung nicht dauerhaft „Aktiv“ anzeigt.
So gehen Sie konkret vor:
- Einstellungen öffnen (Firefox:
about:preferences, Chrome/Edge:chrome://settingsbzw.edge://settings). - Im Suchfeld „DNS“ eingeben, um direkt zum passenden Abschnitt zu springen.
- Bei Firefox die Schutzstufe wählen, bei Chrome und Edge den Schalter „Sichere DNS-Verbindung verwenden“ bzw. „Sichere DNS-Auflösung aktivieren“ einschalten.
- Einen Anbieter aus der Liste wählen (etwa Quad9) oder eine benutzerdefinierte Vorlagen-URL eintragen.
- Browser neu starten und den Status erneut prüfen.
Chrome und Edge verstecken die Option unter Einstellungen → Datenschutz und Sicherheit → Sicherheit. Dort finden Sie „Sichere DNS-Auflösung verwenden“. Beide Browser erlauben zusätzlich einen benutzerdefinierten Anbieter, wenn Sie eine eigene DoH-URL bevorzugen.
Profi-Tipp: Prüfen Sie nach der Aktivierung immer, ob der Status tatsächlich „Aktiv“ zeigt, nicht nur „Eingeschaltet“. In Firefox sehen Sie das direkt in den Netzwerkeinstellungen, in Chrome über die interne Seite chrome://net-internals/#dns.
[SCREENSHOT: Firefox-Netzwerkeinstellungen mit aktivierter DNS-über-HTTPS-Option]
Systemweite Konfiguration unter Windows, macOS und Linux
Browser-DoH schützt nur den Datenverkehr eines einzelnen Programms. E-Mail-Clients, Spiele oder Hintergrunddienste fragen weiterhin über das klassische System-DNS an, sofern Sie nichts systemweit ändern.
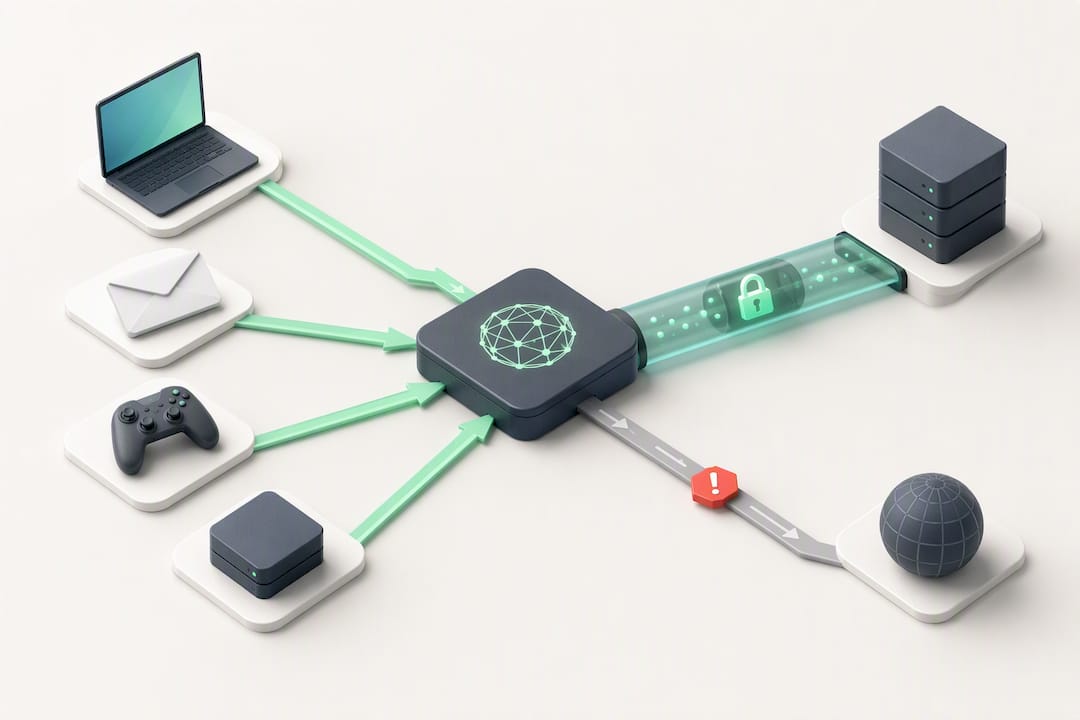
Unter Windows 11 finden Sie die Option in den Netzwerkeinstellungen → Adapteroptionen → Eigenschaften des jeweiligen Adapters → DNS-Servereinstellungen bearbeiten. Dort tragen Sie eine DoH-Vorlage neben der IP-Adresse des Resolvers ein. Microsoft beschreibt in seiner Dokumentation die drei Zustände Ein, Aus und Automatisch, sowie die Fallback-Option: Sie können festlegen, ob Windows bei einem Fehlschlag der verschlüsselten Anfrage auf unverschlüsseltes Klartext-DNS zurückfällt oder die Verbindung komplett verweigert.
Windows 10 unterstützt native DoH-Einstellungen nur eingeschränkt, je nach Build-Version. Wer hier volle Kontrolle will, greift oft auf einen lokalen DoH-Client oder ein Update auf Windows 11 zurück. Ein Umstieg von Windows 10 auf 11 lohnt sich für dieses eine Feature allein selten, spart aber langfristig Aufwand bei der Netzwerkpflege.
Bei macOS hängt die Verfügbarkeit systemweiter DoH-Optionen stark von der installierten Version ab. Wichtiger als die reine Aktivierung ist hier oft die Reihenfolge der Verarbeitung: Läuft ein Inhaltsfilter oder ein Proxy vor der DNS-Anfrage, kann DoH die Filterung umgehen oder blockiert werden. Apple weist in seinen Richtlinien für Content-Filtering ausdrücklich darauf hin, bestehende Filter vor einer DoH-Umstellung zu prüfen.
Unter Linux übernimmt meist systemd-resolved oder der NetworkManager die Konfiguration. Typische Schritte:
- In
/etc/systemd/resolved.confden ParameterDNSOverTLSbzw. die entsprechende DoH-Erweiterung setzen (je nach Distribution über ein Zusatzpaket wiednscrypt-proxy). - Den Dienst mit
sudo systemctl restart systemd-resolvedneu starten. - Mit
resolvectl statusprüfen, welcher Resolver aktiv verwendet wird.
Eine praktische Randnotiz: Firefox testet bei jedem Netzwerkwechsel erneut, ob DoH im aktuellen Netz funktioniert, laut Mozillas Beschreibung der Netzwerkheuristiken auch dann, wenn Sie zuvor „Immer aktiv“ gewählt hatten und nur die Ausnahme für einzelne Domains greift.
Den richtigen DoH-Resolver wählen
Nicht jeder Resolver verdient automatisch Ihr Vertrauen, nur weil er DoH unterstützt. Drei Kriterien zählen: die Logging-Richtlinie des Anbieters, die Jurisdiktion, unter der er arbeitet, und ob er neben DoH auch DNS over TLS (DoT) anbietet, was bei manchen Systemwerkzeugen eine sinnvolle Alternative ist.
Quad9 ist einer der bekanntesten öffentlichen Resolver mit Fokus auf Datenschutz. Der Dienst dokumentiert seinen DoH-Endpunkt unter https://dns.quad9.net/dns-query und erklärt in seinen Service- und FAQ-Seiten, dass keine personenbezogenen Daten dauerhaft auf Festplatten gespeichert werden. Zusätzlich unterstützt Quad9 mehrere Verschlüsselungsmethoden parallel, darunter DoT und DoH, wie die FAQ-Seite von Quad9 bestätigt.
Eine benutzerdefinierte Vorlagen-URL folgt fast immer diesem Muster: https://<anbieter-domain>/dns-query. Tragen Sie genau diese Zeichenkette in das Feld für den benutzerdefinierten Anbieter ein, ohne zusätzliche Parameter, sofern der Anbieter keine anderen Vorgaben macht.
| Kriterium | Öffentlicher Resolver (z. B. Quad9) | Eigener Resolver |
|---|---|---|
| Einrichtungsaufwand | Gering, sofort nutzbar | Hoch, eigene Serverwartung nötig |
| Kontrolle über Logging | Abhängig von Anbieterversprechen | Vollständig selbst bestimmt |
| Verfügbarkeit | Meist hohe Abdeckung, mehrere Standorte | Abhängig von eigener Infrastruktur |
| Geeignet für | Privatanwender, kleine Netzwerke | Unternehmen mit eigenen Richtlinien |
Für die meisten Privatanwender reicht ein etablierter öffentlicher Resolver völlig aus. Ein eigener Resolver lohnt sich erst, wenn Sie ganz bewusst keine Anfragen an Dritte weitergeben wollen oder unternehmensinterne Vorgaben das verlangen.
Fehlerbehebung nach der Aktivierung
Wenn DoH nach der Aktivierung nicht dauerhaft aktiv bleibt oder Webseiten plötzlich nicht mehr laden, hilft meist eine kurze, systematische Prüfung.
- Prüfen Sie zuerst, ob ein VPN, ein Unternehmens-Proxy oder eine Kindersicherung aktiv ist. Diese Dienste lösen bei Browsern wie Firefox häufig die eingebauten Heuristiken aus, die DoH automatisch wieder deaktivieren.
- Testen Sie die Erreichbarkeit des Resolvers direkt, etwa per Ping oder einem HTTPS-Aufruf der Endpunkt-URL, um auszuschließen, dass der Anbieter selbst das Problem ist.
- Leeren Sie den DNS-Cache mit
ipconfig /flushdnsund prüfen Sie danach erneut den Verbindungsstatus. - Bleiben die Probleme bestehen, setzen Sie den Netzwerkstapel zurück:
netsh winsock resetgefolgt vonnetsh int ip reset, danach einen Neustart durchführen. - Als letzten Schritt die IP-Adresse neu beziehen mit
ipconfig /releaseund anschließendipconfig /renew.
Diese Befehle gehören zum Standardrepertoire, das Microsoft für Verbindungsprobleme empfiehlt, und lösen einen Großteil der DoH-bedingten Aussetzer zuverlässig.
Manchmal ist die richtige Reaktion aber, DoH gezielt wieder abzuschalten. Das gilt vor allem in Firmennetzwerken, die eine interne DNS-Auflösung für Intranet-Adressen benötigen. Verschlüsseltes DNS an einen externen Resolver kann solche internen Namen schlicht nicht auflösen, was zu Verbindungsabbrüchen bei firmeninternen Diensten führt.
Was DoH schützt und wo die Grenzen liegen
DoH verschlüsselt die Anfrage auf dem Übertragungsweg, nicht aber die Sichtbarkeit beim Resolver selbst. Der von Ihnen gewählte Anbieter sieht weiterhin, welche Domains Sie ansteuern, sofern er nicht ausdrücklich auf Logging verzichtet. Ihr Internetanbieter dagegen verliert diese Einsicht komplett, was Werbenetzwerke und klassische ISP-Analysen deutlich erschwert.
Browser-DoH deckt nur den jeweiligen Browser ab. Mozilla weist selbst darauf hin, dass andere Anwendungen weiterhin das System-DNS nutzen, solange keine systemweite Konfiguration existiert. Und wer in einem Netzwerk mit gezielter Inhaltsfilterung sitzt, etwa in Schulen oder Unternehmen, verschiebt mit DoH auch die Kontrolle über gesperrte Inhalte, eine Abwägung zwischen Privatsphäre und Netzwerkrichtlinien, die jeder für sich selbst treffen muss.
Warum diese Anleitung auf echter Praxiserfahrung beruht
Thomas von Computery testet Netzwerkeinstellungen regelmäßig über mehrere Windows-Versionen und Browser hinweg, bevor er sie hier beschreibt. Wer tiefer in verschlüsselte Verbindungen einsteigen will, findet ergänzend die Anleitung zum WireGuard-VPN für Privatanwender nützlich, gerade weil VPN und DoH sich in der Praxis gegenseitig beeinflussen können.
Meine Einschätzung zu DNS over HTTPS
Die meisten Anleitungen im Netz behandeln DoH als reinen Datenschutz-Schalter, den man einmal umlegt und dann vergisst. Das greift zu kurz. Der eigentliche Wert von DoH zeigt sich erst, wenn Sie verstehen, wo die Verschlüsselung endet, nämlich beim Resolver selbst, und nicht beim vermeintlich anonymen Surfen.
Was ich in der Praxis unterschätzt sehe: die Browser-Heuristiken. Viele Nutzer aktivieren DoH in Firefox, wundern sich dann, warum der Status wieder auf „Nicht aktiv“ springt, und geben frustriert auf. Dabei ist das oft kein Fehler, sondern ein bewusster Schutzmechanismus gegen kaputte Netzwerke.
Meine klare Priorität für Einsteiger: Erst den Browser absichern, dann erst über systemweite Konfiguration nachdenken. Wer sofort auf Windows-Ebene herumschraubt, ohne die Grundlagen im Browser verstanden zu haben, produziert sich unnötige Verbindungsprobleme, die sich mit etwas Geduld leicht hätten vermeiden lassen.
— Thomas
Wenn die Konfiguration zu kompliziert wird
Manche Netzwerke machen es einem schwer. Firmenrichtlinien, Kindersicherungen, alte Router-Firmware oder mehrere Geräte mit unterschiedlichen Betriebssystemen, in solchen Fällen wird aus einer Zehn-Minuten-Aufgabe schnell ein ganzer Abend voller Fehlermeldungen.
Genau für solche Situationen gibt es praktische PC-Checks und Schadenanalysen, bei denen Netzwerk- und Konfigurationsprobleme systematisch durchleuchtet werden, statt sie stundenlang selbst zu suchen. Statt jede Fehlermeldung einzeln zu googeln, bekommen Sie eine strukturierte Einschätzung, was in Ihrem konkreten Setup tatsächlich blockiert. Wer nach der DoH-Aktivierung weiterhin Verbindungsprobleme hat oder unsicher ist, ob Registry- und Gruppenrichtlinien-Einstellungen im Weg stehen, findet dort den passenden nächsten Schritt. Schauen Sie sich die PC-Check und Schadenanalyse an und lassen Sie Ihr Netzwerk einmal gründlich prüfen, bevor Sie weiter Zeit mit Trial-and-Error verbringen.
Quellen
- Firefox — DNS Over HTTPS (DoH) Support
- Essential network settings and tasks in Windows (Microsoft Support)
FAQ
Soll man DNS over HTTPS aktivieren?
Ja, wenn Sie Ihre DNS-Anfragen vor Mitlesen im Netzwerk schützen möchten. Bedenken Sie dabei, dass Browser-DoH nur den jeweiligen Browser abdeckt, während andere Programme weiterhin das System-DNS nutzen, sofern Sie keine systemweite Konfiguration einrichten.
Was ist besser, DNS over HTTPS oder DNS over TLS?
Beide verschlüsseln die DNS-Anfrage, unterscheiden sich aber technisch: DoH läuft über den Standard-HTTPS-Port und lässt sich schwerer blockieren, DoT nutzt einen eigenen Port und ist dadurch leichter erkennbar und filterbar. Anbieter wie Quad9 unterstützen beide Methoden parallel, sodass die Wahl oft vom jeweiligen Gerät oder Betriebssystem abhängt.
Wie aktiviere ich DNS over HTTPS in Firefox?
Öffnen Sie die Einstellungen, gehen Sie zu Netzwerkeinstellungen und wählen Sie dort eine Schutzstufe zwischen „Standardschutz“ und „Immer aktiv“. Firefox prüft anschließend automatisch per Heuristik, ob DoH im aktuellen Netzwerk funktioniert, und zeigt den tatsächlichen Status direkt in den Einstellungen an.
Wie umgehe ich die DNS-Sperre?
DNS-Sperren blockieren meist die Namensauflösung auf Anbieterebene, weshalb ein verschlüsselter Resolver wie Quad9 diese oft technisch umgehen kann. Beachten Sie dabei, dass manche Sperren aus rechtlichen Gründen bestehen und das Umgehen im Einzelfall gegen Nutzungsbedingungen oder lokale Vorschriften verstoßen kann, informieren Sie sich vorher über die Rechtslage in Ihrem Fall.